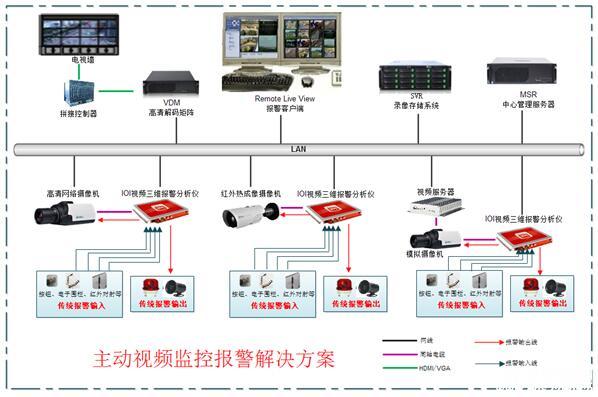
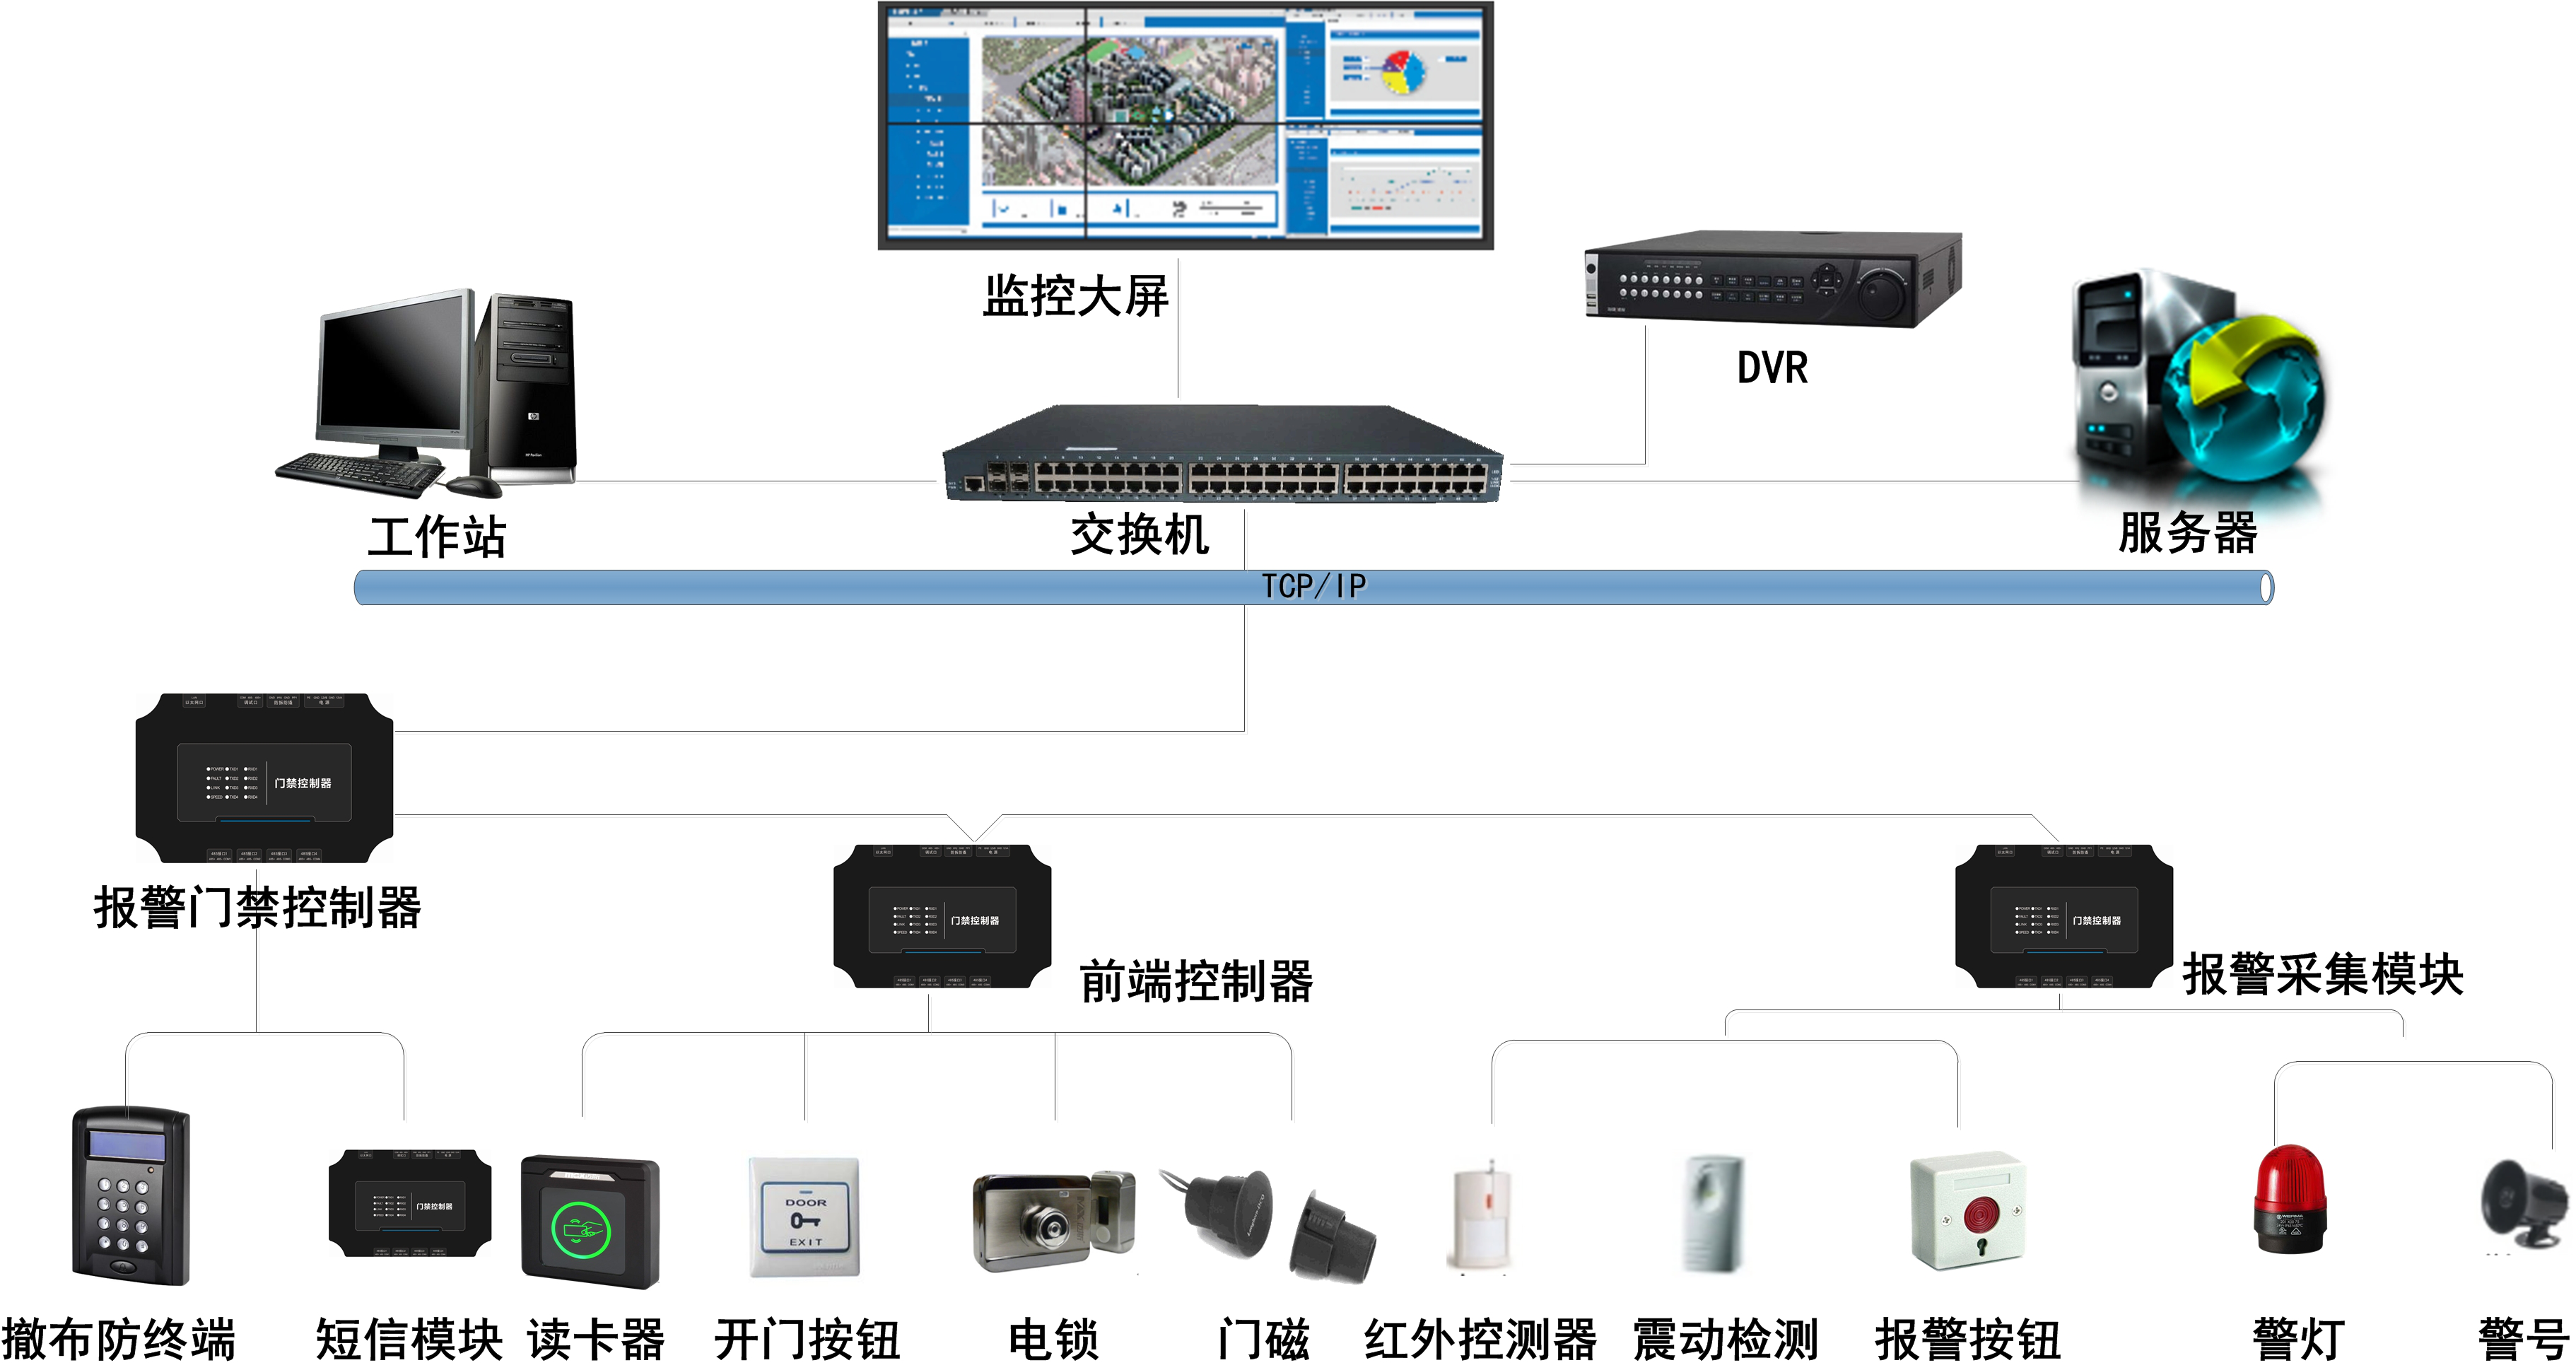
集成网络监控系统 构建统一、智能的IT运维新范式

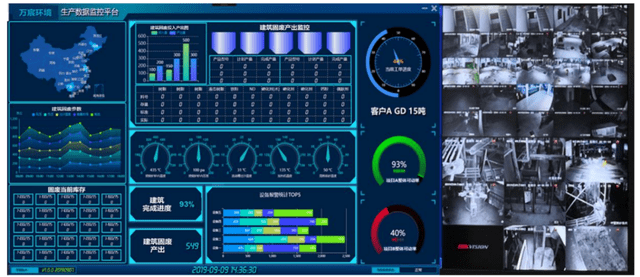
随着企业数字化转型的深入,网络规模不断扩大,设备类型日益复杂,传统的单一监控工具已经难以满足现代IT运维的需求。集成网络监控系统作为一种将多种监控功能整合到统一平台的技术方案,正逐渐成为企业保障网络稳定性和业务连续性的核心手段。本文将深入探讨集成网络监控系统的概念、核心特征、实施步骤以及未来趋势,帮助读者全面理解这一关键基础设施。\n\n## 一、集成网络监控系统是什么?\n\n集成网络监控系统(Integrated Network Monitoring System)并非简单的监控工具堆砌,而是指一个统一的平台,能够对网络设备(如路由器、交换机、防火墙)、服务器、应用程序、数据库、存储以及云资源等进行全方位、多层次的监控和管理。它通过标准化的协议(如SNMP、Syslog、NetFlow、API等)采集数据,并将性能指标、故障告警、日志信息、流量分析等功能融合在一个控制台中,实现从“被动响应”到“主动预防”的转变。\n\n与传统监控系统相比,集成方案打破了数据孤岛,消除了多套工具带来的运维复杂度,使IT团队能够从全局视角审视整个IT基础设施的健康状况。\n\n## 二、集成网络监控系统的核心特征\n\n1. 统一数据采集与整合\n 系统支持多种采集方式,能够兼容不同厂商、不同类型的设备。采集到的性能数据(如CPU利用率、带宽占用率)、事件日志、流量记录等被集中存储和处理,为后续分析提供完整的数据基础。\n\n2. 端到端可视化\n 通过拓扑图、仪表盘、地理视图等方式,直观展示网络路径、设备状态、应用依赖关系。运维人员可以快速定位故障点,理解业务影响范围,而无需在多个系统间切换。\n\n3. 智能告警与关联分析\n 集成系统具备告警收敛能力,能够基于规则、阈值或机器学习算法,过滤重复告警,并将相关事件关联成有意义的事件集。例如,当一台核心交换机故障时,系统会自动关联该交换机下联设备的告警,避免告警风暴,帮助运维人员抓住问题根源。\n\n4. 自动化与可扩展性\n 开放的API接口支持与ITSM(IT服务管理)、自动化运维平台、CMDB(配置管理数据库)等系统集成。当监控到异常时,可以触发自动化脚本进行初步修复(如重启服务、切换链路),或自动创建工单,提升响应效率。\n\n5. 灵活的部署模式\n 既有适用于中小企业的本地化部署方案,也有基于云的SaaS监控服务,以及支持混合云环境的分布式架构,满足不同规模企业的需求。\n\n## 三、为何需要集成网络监控系统?\n\n- 提升运维效率:一个平台替代多套工具,减少学习成本和操作复杂性。\n- 缩短故障排查时间:端到端的数据关联加速根因分析(RCA)。\n- 保障业务连续性:通过容量规划和性能趋势预测,提前发现潜在瓶颈。\n- 支撑合规与审计:集中的日志和报表功能便于满足等保、ISO 27001等合规要求。\n- 适应云与混合IT:集成监控可以跨越物理、虚拟和云环境,提供一致的运维体验。\n\n## 四、如何实施集成网络监控系统?\n\n实施集成监控并非一蹴而就,建议遵循以下步骤:\n\n1. 需求梳理与评估\n 明确监控范围(网络、服务器、应用、云)、核心指标、告警阈值以及现有工具的情况。\n\n2. 选择合适的平台\n 根据预算、技术栈和扩展性需求,评估商业产品(如Zabbix、Nagios、SolarWinds、PRTG、Prometheus+Grafana等)或开源方案。重点考察其集成能力、易用性和社区支持。\n\n3. 架构设计\n 设计采集器(Agent/Agentless)的部署位置、数据存储方案(时序数据库、日志数据库)以及高可用架构,避免单点故障。\n\n4. 数据采集与标准化\n 配置设备、服务器和应用的监控项,统一指标命名规范,确保数据质量。\n\n5. 告警与响应流程定义\n 设定合理的告警级别(紧急、重要、警告、信息),定义升级策略和通知渠道(邮件、短信、钉钉、企业微信、PagerDuty等)。\n\n6. 可视化与报表开发\n 针对不同角色(网络工程师、系统管理员、管理层)定制仪表盘,提供运维大屏和管理报表。\n\n7. 试点运行与优化\n 在部分非核心业务上线,验证告警准确性和系统稳定性,根据反馈调整阈值和策略。\n\n常见的开源集成方案包括:Zabbix(全面监控)、Prometheus(云原生监控)、ELK Stack(日志分析)、Grafana(可视化),在实际项目中可以根据需求组合使用。商业方案则如ManageEngine OpManager、Datadog、Dynatrace等,提供更完善的技术支持和服务。集成现有工具与监控系统若已有部分监控工具,也可以通过统一告警平台或数据总线(如Kafka)将数据汇聚,避免重复建设。\n\n## 五、未来趋势:AIOps与可观测性